引言
虽然咱的逆向水平并不高,入门都算不上,但是在这里也稍微分享一下个人经验吧。好长时间没发了,水一篇文章
评估分析
首先,确定平台、开发语言,是否加壳。平台好说,exe的还是apk呢?
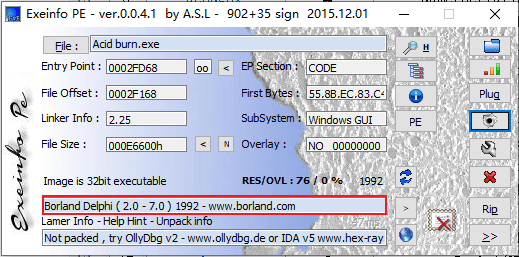
exe文件可以用DetectItEasy或者exeinfope来判断是什么语言,加没加壳
apk的话,建议用jadx来反编译,如果找不到关键代码,可以看看so文件(基本上就确定加壳了)
语言逆向
如果是delphi,考虑用DarkDe4,找到方法入口,再通过其它工具修改。
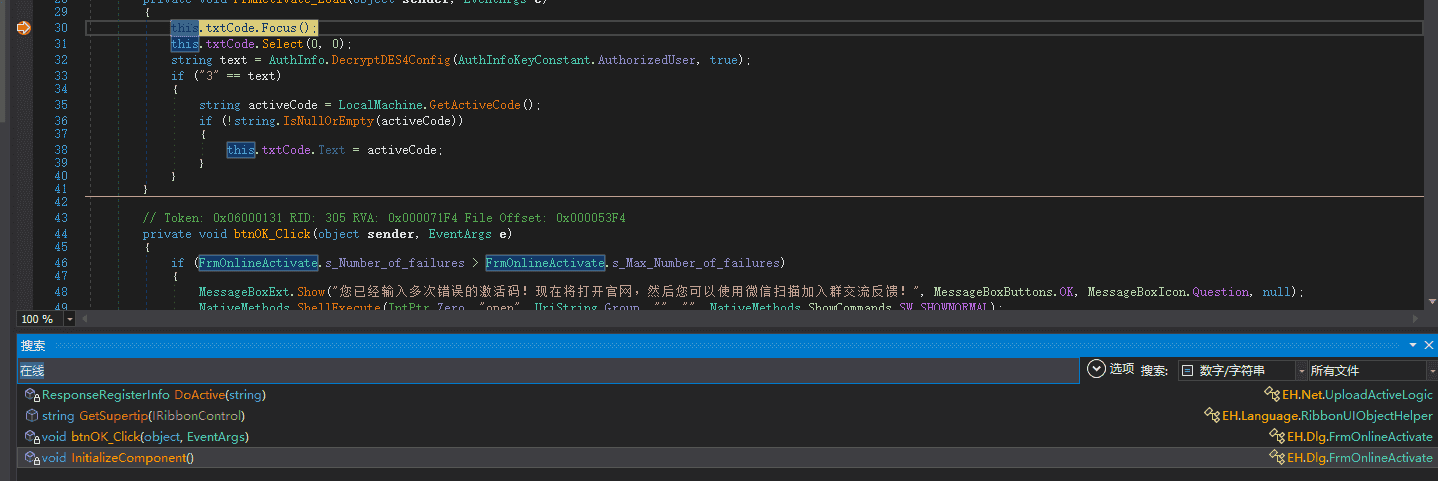
如果是c#,考虑用dnSpy,直接反编译出源码
如果是java,同apk文件,jadx用起来是最顺手的
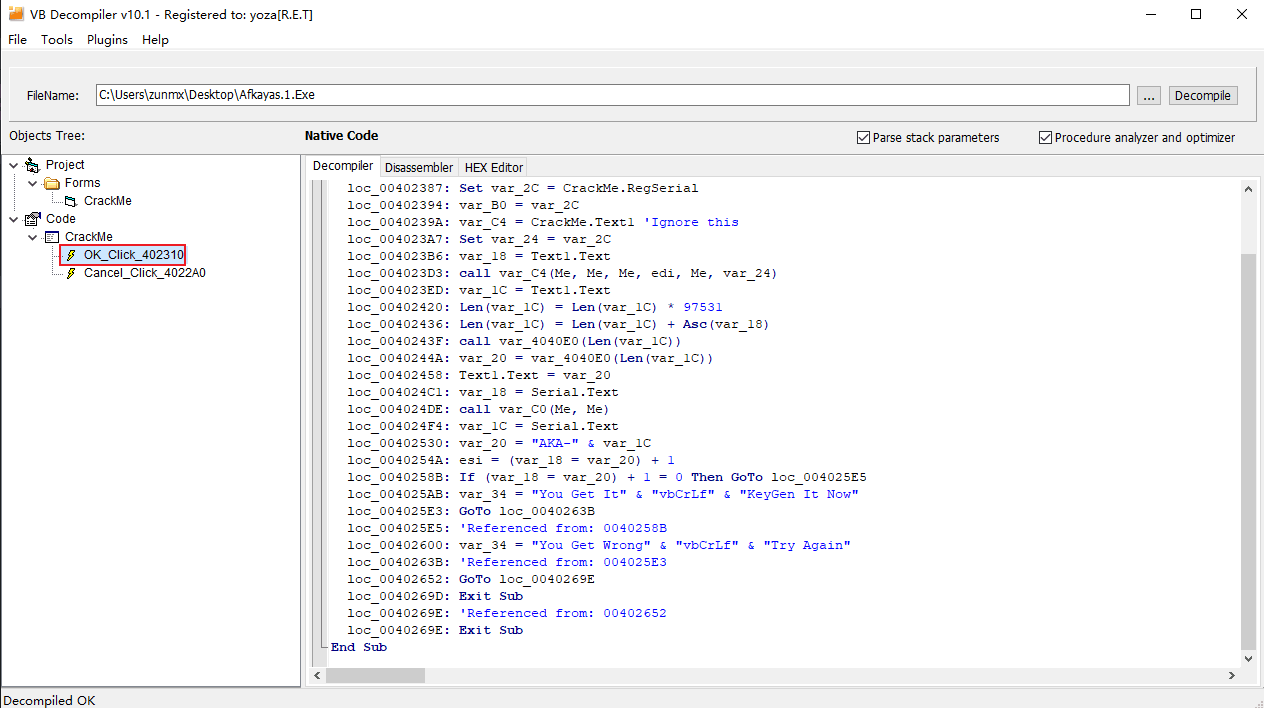
如果是vb,用VB Decompiler
如果是js,嗯,看混淆程度吧,js-deobfuscator 这个还不错
万能反汇编
如果能运行,并且保证安全,可以动态调试,用ollydbg,但是我更喜欢用x64(/32)dbg,加上插件之后,不比ollydbg差。
如果是静态调试,IDA、ghidra(开源)都可以
动态注入
frida,这个工具属于Hook工具,动态调试的时候也挺好用的
内存搜索
Cheat Engine 这个东西并不一定用在游戏上哦。
补丁工具
AheadLib和Baymax Patch Tools ,我更推荐后者。
如果只是想改资源文件
ResHacker、restuner、pexplorer 这几个都不错
结语
这些也是我经常用的, 欲善其事,先利其器,这并不是脚本小子哦。
评论 0
还没有评论,来说点什么吧。