引言
晚上7点多的时候线上系统出了点问题,想着下载飞连连接公司内网,过程中它居然没有经过我的允许设置UAC,并且频繁访问我的软件列表和浏览器数据目录,卸载还需要管理员密码,真是请神容易送神难啊。
初次使用
用HIPS软件禁止它访问注册表和敏感目录,因为有些软件被安装他就不能启动(比如说远程控制类的),禁止它读取注册表就好了。(当然,不建议这么做,因为违反安全规则)
卸载
卸载到了后半夜2点,我是真的搞不懂他的验证逻辑是什么,搜索corplink相关的文件夹,除了程序主体目录,把AppData中的数据删了,注册表相关的也删了,它究竟把密码那部分存到了哪儿!
最开始从配置入手:
网上有说改注册表的 checkUnistallPassword 删了 改成空 改成 0 都不行,只要他的服务起来,就会恢复原状。
想要退出登陆状态,数据目录中印象有一个需要密码退出的配置,改了也没起作用。
那就删除所有数据文件,并且找相关注册表,也给删除掉,无果。
从另一台设备上安装(但不登陆),复制程序目录移植过来(怀疑可能配置写到了安装目录),也不行。
注册表和文件该删的都删了,怎么还不行啊......
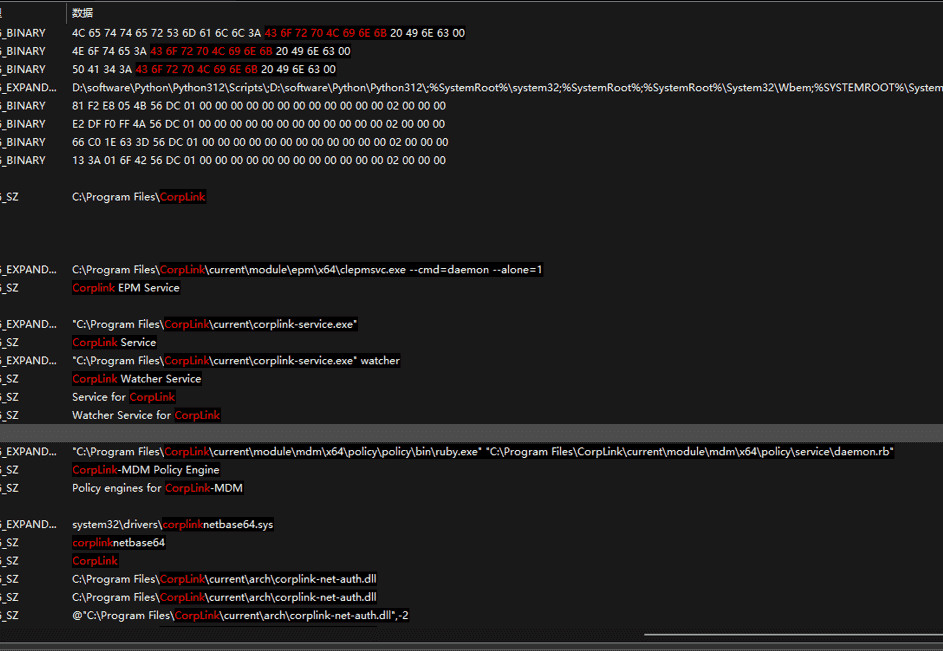
上procmon,监控卸载程序都干啥了,也没有发现可以记录。
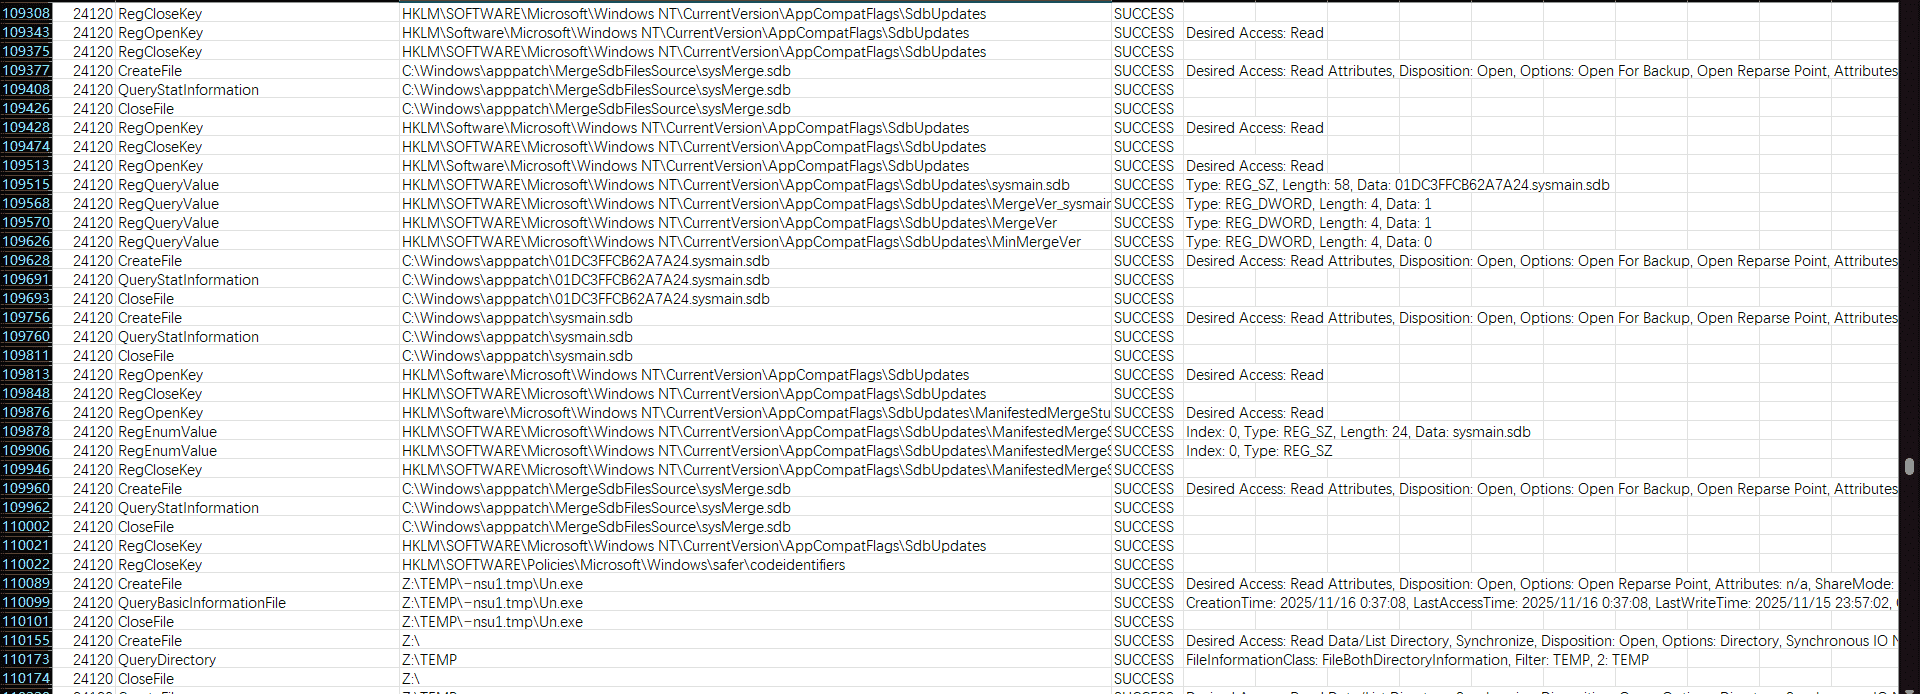
dbg过程也很麻烦,nsis-helper.dll这个文件有点东西。
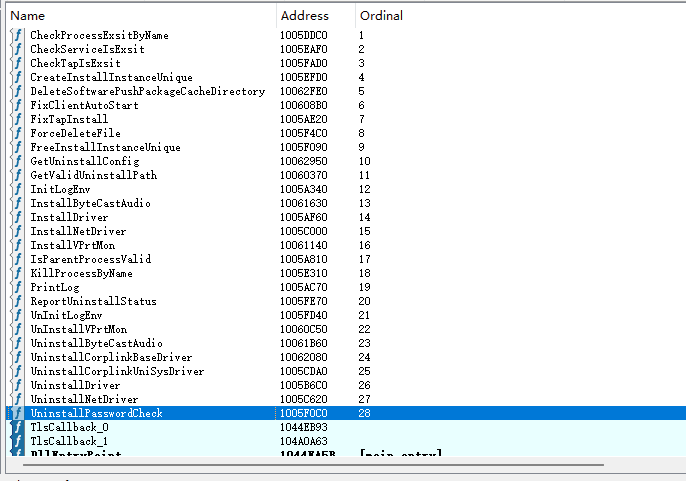
他的导出表发现了GetUninstallConfig和UninstallPasswordCheck,根据动态调试,它会返回一个uninstall_disable(1),但是功夫不够,改不动它,各种jnp、jz这些关键点分析起来太烧脑了。只能说有个大概的方向,但是道路太曲折了。
什么GRPC获取的,当时忘了有没有结束进程了,怎么返回的了。
最后我也不知道它抽哪门子疯,卸载的时候就没提示密码,直接就卸了。我也不记得干啥了。。。
结论
恶心!!!!!!!!!!!!,看着里面配置文件各种RAS+BASE64,私钥、证书,看着都头大。。。
你可以看看有没有windows还原点,那时候我没考虑到这个。