CrackME-0x05 ajj.CKME02
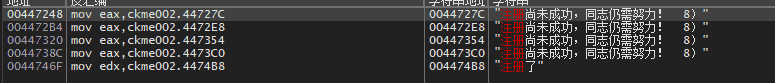
CM简介 这道题题目有点难,采用爆破方式。 文件加壳:UPX - Markus & Laszlo ver. [ 0.99 ] <- from file. ( sign like UPX packer…
只保存在这台浏览器里,下次打开还会记得。
正在统计…
宝剑在手,保护还是侵略?
目前正在尝试迁移博客到新的平台,历史收录受到影响敬请谅解。
CM简介 这道题题目有点难,采用爆破方式。 文件加壳:UPX - Markus & Laszlo ver. [ 0.99 ] <- from file. ( sign like UPX packer…
引言 这个插件很好用,奈何囊肿羞涩,不能够支持一下开发者,这里先对开发者致敬(^^ゞ。 这里不提供二进制文件,如果这篇文章侵犯了您的权益,请联系站长,予以删除。 为了保障开发者的权益,这里对于一些逻辑…
引言 在网络抓包和安全审计中,经常会使用抓包工具(如 Burp、Fiddler、charles)来分析 HTTPS 流量。但是,HTTPS 的加密机制和证书验证这部分原理有些摸不清。本文将结合我的学习…
引言 虽然咱的逆向水平并不高,入门都算不上,但是在这里也稍微分享一下个人经验吧。好长时间没发了,水一篇文章 评估分析 首先,确定平台、开发语言,是否加壳。平台好说,exe的还是apk呢? exe文件可…
引言 为了保障开发者的合法权益,这里不提供任何补丁,如果本文章侵犯了您的合法权益,请联系站长管理员,予以删除处理。 本篇文章仅用于反汇编、代码学习,切勿用于其它用途,效仿文章中的操作造成的后果自负,支…
QA 1. 网上已经存在了,为什么重构乌云镜像。 因为目前没有整合完美的镜像,要么是只有漏洞库,要么就是只有知识库,两个都有的,漏洞库不完整 2. 乌云最后更新在16年,还有必要看吗? 漏洞和知识可能…
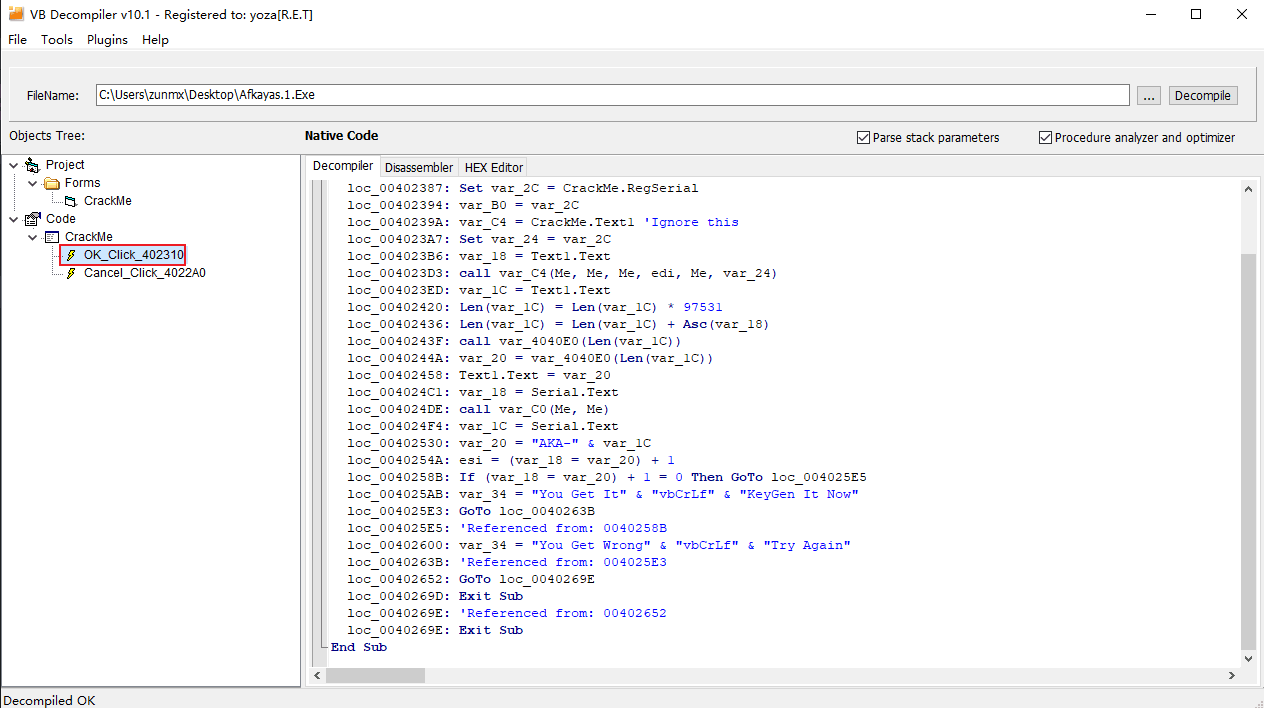
CM简介 从文件信息获得到编程语言:MS Visual Basic 5.0-6.0 EXE (1999-07-25) 题目难度:⭐⭐ 使用VB Decomplier 反编译 找到OK按钮的事件 人肉反…
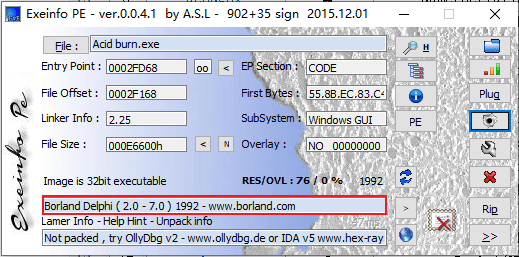
CrackMe 下载 因为博客的附件限制,分3个包上传,需要全部下载,如果介意,可以自行在网上下载。 CM简介 从文件信息获得到编程语言:Delphi 题目难度:⭐ DarkDe 分析 获取到窗体信息…
引言 我就知道可能有人进行爆破,但是它来的实在是太快了,这个模块我注入进来也就一个月左右吧,前期关注一阵子,没有记录就没在乎,今天突然心血来潮,看了一下,还真的有数据,还挺多。 注入点 此注入并非SQ…
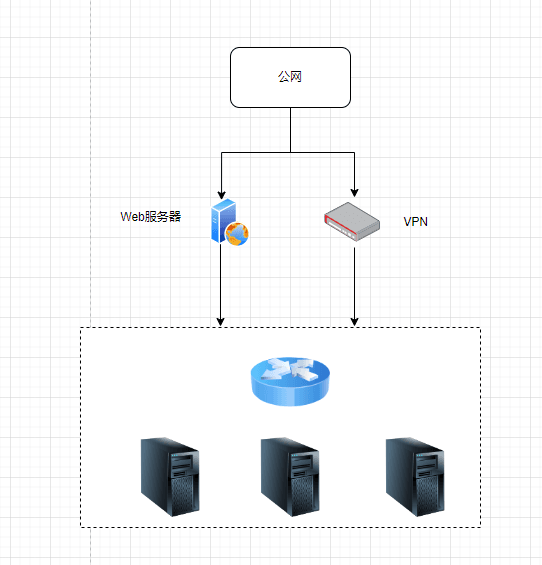
引言 在发表这篇文章时我有些犹豫,不知道这套理论是否正确,也有可能只适合部分场景或者个人服务器。 习惯的养成 内网环境(指的是服务器业务相关的服务器,包括能够直连的设备)只进行业务操作,不要干别的。…